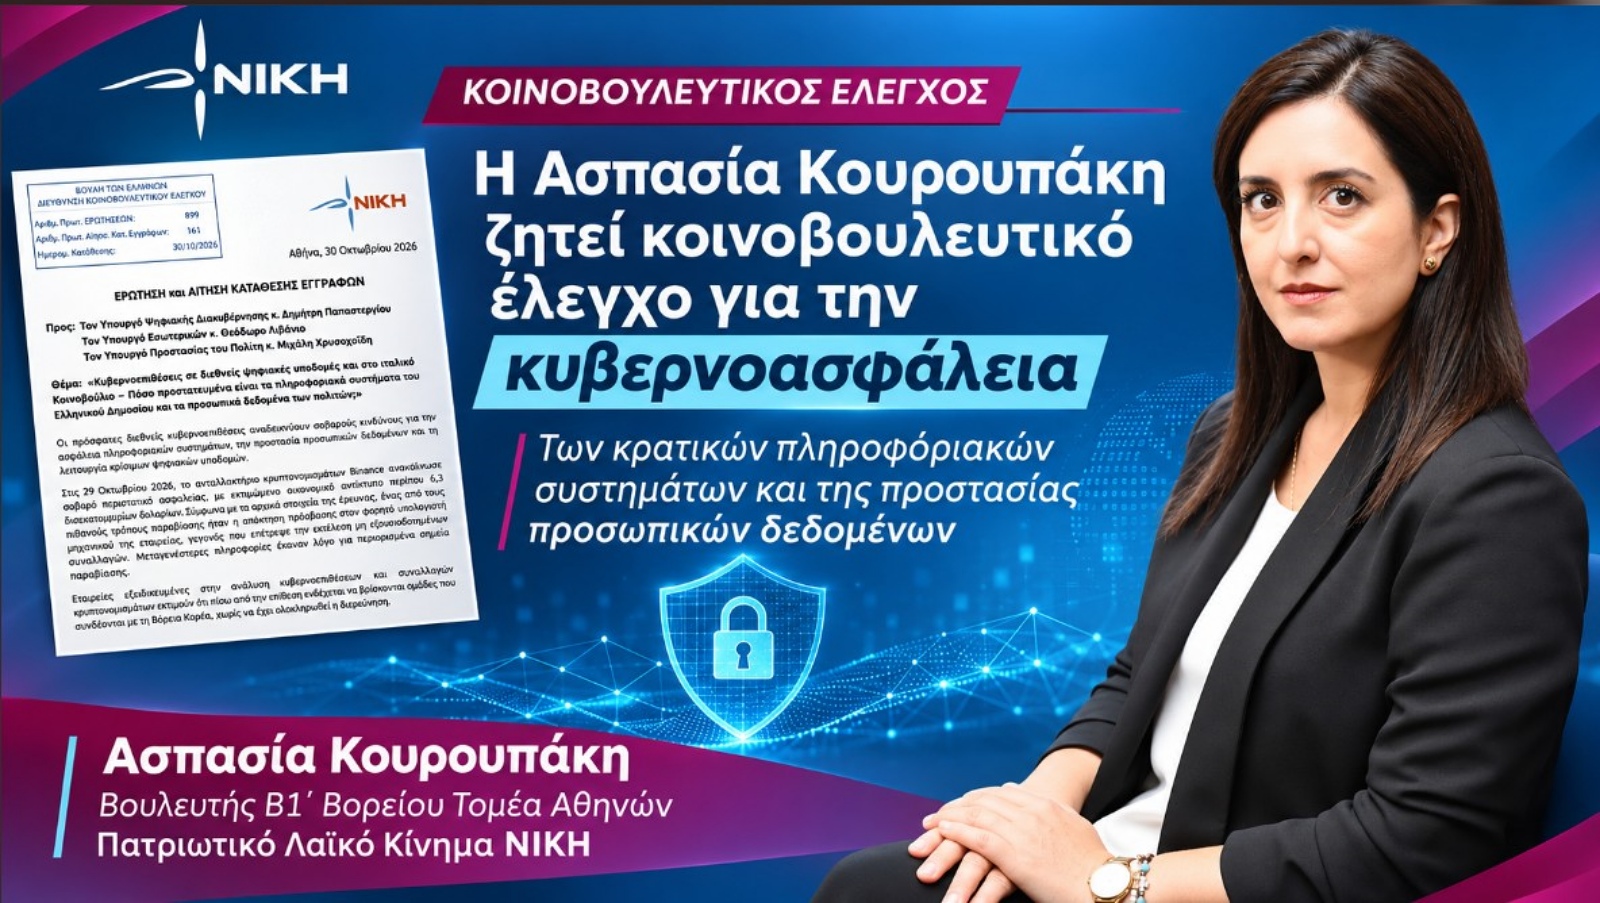
Την ασφάλεια των προσωπικών δεδομένων εκατομμυρίων Ελλήνων πολιτών και την πραγματική ανθεκτικότητα των ψηφιακών υποδομών του Δημοσίου θέτει υπό κοινοβουλευτικό έλεγχο η Ασπασία Κουρουπάκη, βουλευτής Β1΄ Βορείου Τομέα Αθηνών της ΝΙΚΗΣ, ζητώντας από την κυβέρνηση να παρουσιάσει συγκεκριμένα στοιχεία για τους μηχανισμούς προστασίας των κρατικών πληροφοριακών συστημάτων απέναντι στις σύγχρονες κυβερνοαπειλές.
Με Ερώτηση και Αίτηση Κατάθεσης Εγγράφων προς τους υπουργούς Ψηφιακής Διακυβέρνησης Δημήτρη Παπαστεργίου, Εσωτερικών Θεόδωρο Λιβάνιο και Προστασίας του Πολίτη Μιχάλη Χρυσοχοΐδη, η βουλευτής ζητεί πλήρη απολογισμό των περιστατικών κυβερνοασφάλειας που έχουν καταγραφεί από το 2024, των ελέγχων που πραγματοποιήθηκαν και των μέτρων που εφαρμόζονται για την προστασία των ευαίσθητων πληροφοριών των πολιτών.
Η κοινοβουλευτική παρέμβαση πραγματοποιείται στον απόηχο σοβαρών κυβερνοεπιθέσεων σε διεθνείς ψηφιακές υποδομές και κρατικούς θεσμούς, οι οποίες αναδεικνύουν τις δυνατότητες οργανωμένων ομάδων να παραβιάζουν ακόμη και συστήματα οργανισμών που διαθέτουν εξειδικευμένο προσωπικό και σημαντικούς οικονομικούς πόρους.
Στις 29 Οκτωβρίου 2026, το διεθνές ανταλλακτήριο κρυπτονομισμάτων Binance ανακοίνωσε σοβαρό περιστατικό ασφαλείας, με εκτιμώμενο οικονομικό αντίκτυπο περίπου 6,3 δισεκατομμυρίων δολαρίων. Σύμφωνα με τις αρχικές πληροφορίες, ένας πιθανός τρόπος παραβίασης συνδεόταν με την πρόσβαση επιτιθέμενων στον φορητό υπολογιστή μηχανικού της εταιρείας, ενώ μεταγενέστερα εντοπίστηκαν πρόσθετα σημεία παραβίασης. Εξειδικευμένες εταιρείες ανάλυσης κυβερνοεπιθέσεων συνέδεσαν την επιχείρηση με ομάδες που αποδίδονται στη Βόρεια Κορέα, όπως προκύπτει από τη διερεύνηση της μεγάλης κυβερνοεπίθεσης.
Λίγες ημέρες νωρίτερα, στις 27 Οκτωβρίου, κυβερνοεπίθεση έπληξε τα πληροφοριακά συστήματα της ιταλικής Βουλής, με στόχο λογαριασμούς ηλεκτρονικής αλληλογραφίας βουλευτών, μεταξύ των οποίων και εκείνον της πρωθυπουργού Τζόρτζια Μελόνι. Όπως προκύπτει από τις πληροφορίες για το περιστατικό στο ιταλικό Κοινοβούλιο, οι αρμόδιες αρχές ενεργοποίησαν μέτρα προστασίας, ενώ διευκρινίστηκε ότι ο συγκεκριμένος λογαριασμός της πρωθυπουργού δεν χρησιμοποιούνταν για κυβερνητικές επικοινωνίες.
Τα περιστατικά αυτά καταδεικνύουν πόσο ευάλωτες μπορούν να αποδειχθούν κρίσιμες υποδομές όταν επιτιθέμενοι αποκτούν πρόσβαση σε λογαριασμούς εργαζομένων ή συνεργατών με αυξημένα δικαιώματα. Μία παραβιασμένη συσκευή ή ένας διαχειριστικός λογαριασμός μπορεί να αποτελέσει σημείο εισόδου σε πολύ μεγαλύτερα πληροφοριακά συστήματα, με συνέπειες που επεκτείνονται πολύ πέρα από τον αρχικό στόχο.
Στην Ελλάδα, η ταχύτατη επέκταση των ψηφιακών υπηρεσιών του Δημοσίου συνοδεύεται από τη συγκέντρωση και διασύνδεση τεράστιου όγκου προσωπικών πληροφοριών. Μέσω του gov.gr, του Gov.gr Wallet, του Προσωπικού Αριθμού και των διασυνδεδεμένων κρατικών μητρώων, το κράτος επεξεργάζεται φορολογικά, ασφαλιστικά, υγειονομικά, οικογενειακά και άλλα ευαίσθητα στοιχεία εκατομμυρίων ανθρώπων.
Η Ασπασία Κουρουπάκη επισημαίνει ότι η διαρκής διεύρυνση αυτών των συστημάτων απαιτεί αυστηρούς μηχανισμούς ελέγχου πρόσβασης, προστασία των διαπιστευτηρίων, συνεχή καταγραφή διαχειριστικών ενεργειών και δυνατότητα άμεσης απομόνωσης παραβιασμένων υποδομών. Κάθε αδυναμία σε αυτά τα επίπεδα μπορεί να επιτρέψει τη διαρροή πληροφοριών, την αλλοίωση δεδομένων ή τη διακοπή κρίσιμων δημόσιων υπηρεσιών.
Η ανησυχία εντείνεται από προηγούμενες υποθέσεις που έχουν απασχολήσει τη δημόσια ζωή, με χαρακτηριστικότερη τη διαρροή προσωπικών στοιχείων αποδήμων εκλογέων. Στην κοινοβουλευτική παρέμβαση γίνεται επίσης αναφορά στις καταγγελίες για ανεξέλεγκτη διακίνηση δεδομένων εκπαιδευτικών και στη συγκέντρωση πληροφοριών κρατικών αξιωματούχων από ιδιωτικές ψηφιακές πλατφόρμες.
Παράλληλα, το νέο κρατικό σύστημα πιστοληπτικής βαθμολόγησης δημιουργεί πρόσθετες απαιτήσεις προστασίας, καθώς η επεξεργασία οικονομικών πληροφοριών πολιτών και επιχειρήσεων προϋποθέτει σαφείς περιορισμούς πρόσβασης, αυστηρή εποπτεία και αποτελεσματική αποτροπή κάθε μη εξουσιοδοτημένης χρήσης των δεδομένων.
Στο επίκεντρο της Ερώτησης βρίσκεται και η εφαρμογή της ευρωπαϊκής Οδηγίας NIS2, η οποία ενσωματώθηκε στην ελληνική νομοθεσία με τον ν. 5160/2024 και θεσπίζει αυξημένες υποχρεώσεις κυβερνοασφάλειας για τους δημόσιους και ιδιωτικούς φορείς που υπάγονται στο πεδίο εφαρμογής της.
Παράλληλα, η Εθνική Αρχή Κυβερνοασφάλειας έχει αρμοδιότητες εποπτείας, ελέγχου, συντονισμού και αντιμετώπισης σημαντικών περιστατικών, ενώ κατά τη διάρκεια του 2026 εκδόθηκαν πρόσθετες οδηγίες για την εφαρμογή μέτρων ασφαλείας στις δημόσιες υπηρεσίες και τη διαχείριση ευπαθειών κρίσιμων πληροφοριακών συστημάτων.
Η βουλευτής της ΝΙΚΗΣ ζητεί από την κυβέρνηση να παρουσιάσει πόσοι δημόσιοι φορείς συμμορφώθηκαν με τις νέες απαιτήσεις, πόσοι υποβλήθηκαν σε ελέγχους, ποιες παραλείψεις διαπιστώθηκαν και ποιο είναι το χρονοδιάγραμμα αποκατάστασής τους. Η ύπαρξη νομοθετικών υποχρεώσεων και διοικητικών οδηγιών καθιστά αναγκαία την παρουσίαση πραγματικών αποτελεσμάτων από την εφαρμογή τους.
Ιδιαίτερα αποκαλυπτικά είναι τα στοιχεία που ζητεί για τα περιστατικά κυβερνοασφάλειας από το 2024 έως σήμερα. Η Ασπασία Κουρουπάκη καλεί τους αρμόδιους υπουργούς να γνωστοποιήσουν πόσα σημαντικά περιστατικά έχουν αναφερθεί επισήμως, πόσα αφορούσαν την Κεντρική Διοίκηση και την Τοπική Αυτοδιοίκηση και σε πόσες περιπτώσεις διαπιστώθηκαν παραβιάσεις δεδομένων ή διακοπές λειτουργίας κρατικών υπηρεσιών.
Ξεχωριστή βαρύτητα δίνεται στην προστασία των λογαριασμών εργαζομένων και εξωτερικών συνεργατών που διαθέτουν αυξημένα δικαιώματα πρόσβασης. Η βουλευτής απαιτεί διευκρινίσεις για την εφαρμογή πολυπαραγοντικής ταυτοποίησης, διαχωρισμού αρμοδιοτήτων, καταγραφής προνομιακών προσβάσεων και άμεσης ανάκλησης δικαιωμάτων, καθώς και για τον αριθμό των σχετικών ελέγχων που έχουν πραγματοποιηθεί.
Στο ίδιο πλαίσιο, ζητείται αναλυτική ενημέρωση για τις ανεξάρτητες αξιολογήσεις κυβερνοασφάλειας των πληροφοριακών συστημάτων που υποστηρίζουν το gov.gr, το Gov.gr Wallet, τον Προσωπικό Αριθμό και τη διαλειτουργικότητα των κρατικών μητρώων.
Η Ασπασία Κουρουπάκη ζητεί να γνωστοποιηθεί πότε πραγματοποιήθηκαν οι τελευταίοι έλεγχοι, ποιο ποσοστό των ευπαθειών που εντοπίστηκαν έχει αντιμετωπιστεί και εάν υπάρχουν τεκμηριωμένα σχέδια άμεσης απομόνωσης παραβιασμένων συστημάτων, ώστε να περιορίζεται η εξάπλωση μιας κυβερνοεπίθεσης σε άλλες υπηρεσίες του Δημοσίου.
Σοβαρά ερωτήματα εγείρονται και για τον ρόλο των ιδιωτικών εταιρειών που αναπτύσσουν, συντηρούν ή υποστηρίζουν κρίσιμες κρατικές ψηφιακές υποδομές. Η βουλευτής ζητεί να αποσαφηνιστεί ποιοι μηχανισμοί εποπτείας εφαρμόζονται στους εξωτερικούς αναδόχους, πώς ελέγχονται οι απομακρυσμένες συνδέσεις τους και ποιος διασφαλίζει ότι οι εργαζόμενοί τους αποκτούν πρόσβαση αποκλειστικά στα πληροφοριακά συστήματα και στα δεδομένα που απαιτούνται για την εκτέλεση των καθηκόντων τους.
Απαιτεί επίσης να παρουσιαστεί ο αριθμός των ελέγχων που έχουν πραγματοποιηθεί σε ιδιωτικούς παρόχους από το 2024, καθώς και οι διορθωτικές ενέργειες που ζητήθηκαν όπου εντοπίστηκαν ελλείψεις ασφαλείας. Το ζήτημα αποκτά ιδιαίτερη βαρύτητα λόγω της αυξανόμενης εξάρτησης της δημόσιας διοίκησης από εξωτερικούς τεχνικούς συνεργάτες.
Η κοινοβουλευτική παρέμβαση επεκτείνεται και στην ασφάλεια των πληροφοριακών συστημάτων που χρησιμοποιούνται στις εκλογικές διαδικασίες, με την Ασπασία Κουρουπάκη να ζητεί συγκεκριμένες εγγυήσεις για την προστασία των εκλογικών δεδομένων από παράνομη πρόσβαση, εξαγωγή προσωπικών πληροφοριών και κυβερνοεπιθέσεις.
Ειδικότερα, καλεί το Υπουργείο Εσωτερικών να διευκρινίσει εάν έχουν ολοκληρωθεί οι προβλεπόμενοι έλεγχοι στο Εθνικό Εκλογικό Δίκτυο, ποια μέτρα εφαρμόστηκαν μετά την υπόθεση διαρροής προσωπικών δεδομένων αποδήμων εκλογέων και πώς διασφαλίζεται η ακεραιότητα των πληροφοριακών συστημάτων που υποστηρίζουν τις εκλογές.
Παράλληλα, η βουλευτής θέτει ζήτημα εθνικής ετοιμότητας απέναντι σε συντονισμένη κυβερνοεπίθεση μεγάλης κλίμακας, η οποία θα μπορούσε να επηρεάσει ταυτόχρονα πολλές δημόσιες ψηφιακές υπηρεσίες και να προκαλέσει σοβαρά προβλήματα στην εξυπηρέτηση των πολιτών.
Ζητεί να πληροφορηθεί εάν υπάρχει επικαιροποιημένο εθνικό σχέδιο αντιμετώπισης τέτοιων περιστατικών, πότε πραγματοποιήθηκε η τελευταία διακλαδική άσκηση κυβερνοασφάλειας, ποιοι φορείς συμμετείχαν και ποιες διορθωτικές παρεμβάσεις προέκυψαν. Ιδιαίτερη έμφαση δίνεται στη διασφάλιση της συνέχειας βασικών δημόσιων υπηρεσιών ακόμη και σε περίπτωση εκτεταμένης διακοπής των ψηφιακών συστημάτων.
Με την Αίτηση Κατάθεσης Εγγράφων, η Ασπασία Κουρουπάκη απαιτεί επίσημα και ελέγξιμα στοιχεία, προκειμένου η Βουλή να αποκτήσει σαφή εικόνα για την κατάσταση της κυβερνοασφάλειας στη δημόσια διοίκηση και τον βαθμό εφαρμογής των μέτρων προστασίας.
Συγκεκριμένα, ζητεί συγκεντρωτικό και ανωνυμοποιημένο πίνακα των σημαντικών περιστατικών κυβερνοασφάλειας της περιόδου 2024–2026, με κατηγοριοποίηση ανά έτος, τύπο περιστατικού, κατηγορία φορέα και αποτέλεσμα διαχείρισης.
Επιπλέον, αιτείται τις διαθέσιμες μη διαβαθμισμένες εκθέσεις της Εθνικής Αρχής Κυβερνοασφάλειας για την εφαρμογή της NIS2, με στοιχεία για τους ελέγχους και τη συμμόρφωση των δημόσιων φορέων, καθώς και τις ισχύουσες οδηγίες για τη διαχείριση προνομιακών λογαριασμών, την πρόσβαση εξωτερικών συνεργατών και την αντιμετώπιση περιστατικών ασφαλείας.
Τέλος, ζητεί την κατάθεση των διαθέσιμων μη διαβαθμισμένων συγκεντρωτικών εκθέσεων ασκήσεων κυβερνοασφάλειας μεγάλης κλίμακας από το 2024 έως σήμερα, μαζί με τις γενικές διαπιστώσεις και την πρόοδο υλοποίησης των διορθωτικών μέτρων. Τα αιτούμενα έγγραφα εξαιρούν πληροφορίες που θα μπορούσαν να διευκολύνουν μελλοντικές επιθέσεις.
Με την παρέμβασή της, η Ασπασία Κουρουπάκη απαιτεί ουσιαστική λογοδοσία από την κυβέρνηση για την προστασία των ψηφιακών υποδομών της χώρας, θέτοντας υπό κοινοβουλευτική εξέταση την ασφάλεια των κρατικών μητρώων, τη διαχείριση των προσωπικών δεδομένων, τον έλεγχο των ιδιωτικών αναδόχων και την επιχειρησιακή ετοιμότητα του κρατικού μηχανισμού απέναντι στις αυξανόμενες κυβερνοαπειλές.
Loading Viewer...